
Engenharia reversa de software: o que é, para que serve e onde estão os limites
Entenda como funciona a engenharia reversa de software, seus usos em interoperabilidade e preservação e os limites em casos envolvendo Adobe, emulação e jogos.
Engenharia reversa é um método de investigação. Ela pode apoiar interoperabilidade, segurança e preservação, mas não transforma automaticamente cópia, circunvenção ou distribuição em usos permitidos.
Projetos open source que reproduzem fluxos de aplicativos conhecidos, ports de jogos e reconstruções de servidores voltaram a colocar a expressão engenharia reversa no centro da conversa. Com agentes de IA acelerando análise e implementação, o termo passou a carregar atividades muito diferentes.
Observar uma interface, estudar um formato, capturar tráfego, desmontar um binário, decompilar uma função, criar um emulador, copiar ativos e contornar DRM não são atividades equivalentes. Elas usam técnicas diferentes, produzem riscos diferentes e podem receber tratamentos jurídicos diferentes.
Engenharia reversa começa com uma pergunta: como isso funciona?
Uma definição útil vem do NIST: examinar um sistema para identificar seus componentes, relações e representações em outro formato ou nível de abstração. Em software, o processo parte de algo pronto — comportamento, arquivo, protocolo ou binário — e tenta construir uma explicação verificável.
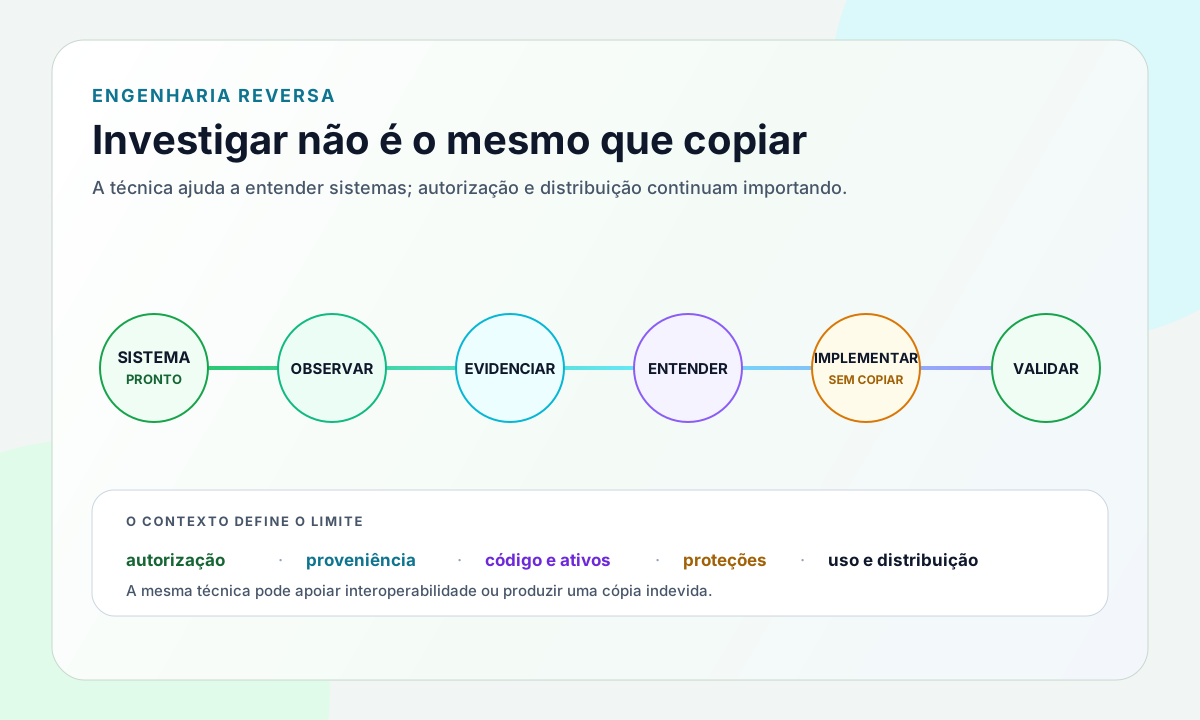
Investigar um sistema não é o mesmo que copiar seu código
Imagine um aplicativo legado que exporta arquivos que nenhuma ferramenta moderna consegue abrir. Sem código-fonte ou documentação, uma equipe pode comparar amostras, variar entradas e descrever cabeçalhos, campos, versões e condições de erro. O resultado inicial pode ser uma especificação independente usada por outro programa para importar os dados.
Compare isso com extrair código ou ativos proprietários, remover uma verificação de licença e redistribuir o resultado. Algumas ferramentas podem se repetir nos dois cenários, mas objetivo, autorização, material incorporado e efeito são diferentes. Dizer apenas “foi feito com engenharia reversa” explica muito pouco.
Como uma investigação acontece na prática
- Observação de comportamento: variar entradas e acompanhar saídas, estados e erros.
- Análise estática: inspecionar strings, cabeçalhos, imports, símbolos, recursos, assembly e pseudocódigo sem executar o artefato.
- Análise dinâmica: usar depuração, tracing e captura de processos ou rede para confirmar o que acontece durante a execução.
- Desmontagem: traduzir bytes para instruções de máquina.
- Decompilação: produzir uma aproximação de alto nível que ajuda a raciocinar sobre o binário.
- Reimplementação: escrever código novo a partir do comportamento compreendido e validá-lo contra exemplos e casos de fronteira.
Um decompiler não recupera o código-fonte original. Nomes, comentários, tipos e parte da estrutura podem ter desaparecido; otimizações e ofuscação também distorcem o resultado.
Onde a engenharia reversa pode ser útil
- Interoperabilidade: entender formatos e protocolos para que programas independentes troquem informações.
- Segurança: analisar malware, investigar incidentes e pesquisar vulnerabilidades dentro de um escopo autorizado.
- Manutenção e migração: documentar ou substituir bibliotecas sem suporte, formatos fechados e componentes de fornecedores que desapareceram.
- Preservação: manter acessível o comportamento de software e jogos quando hardware, mídia, sistema operacional ou servidores deixam de existir.
- Pesquisa e educação: estudar compiladores, sistemas, formatos e arquiteturas em laboratórios próprios, CTFs e artefatos autorizados.
Esses usos não autorizam automaticamente a distribuição de executáveis, ROMs, chaves, ativos protegidos ou ferramentas de circunvenção. A finalidade ajuda a entender o caso, mas não substitui licença, contrato e lei aplicável.
Modding, emulação, pirataria e circunvenção não são sinônimos
- Interoperabilidade pergunta como programas independentes podem trocar e usar informações.
- Modding altera ou estende um jogo e depende da licença, das ferramentas oficiais, dos ativos, da monetização e do impacto online.
- Emulação reproduz o comportamento de uma plataforma; emulador, BIOS, ROMs e chaves continuam sendo questões separadas.
- Preservação busca manter acesso e conhecimento histórico, sem eliminar automaticamente restrições de distribuição.
- Pirataria envolve reprodução ou distribuição não autorizada; engenharia reversa não legitima a cópia por si só.
- Circunvenção envolve controles de acesso, DRM ou chaves e pode receber tratamento jurídico próprio.
O que um processo clean room tenta demonstrar
Uma reimplementação clean room tenta separar conhecimento funcional de expressão protegida. Em um desenho clássico, uma equipe observa comportamento e documentação permitida e escreve uma especificação. Outra equipe, sem acesso ao código protegido, implementa a partir dessa especificação. Fontes, hashes, decisões e separação de papéis ajudam a demonstrar proveniência.
Clean room não significa imunidade jurídica. Marcas, patentes, segredos comerciais, apresentação visual, contratos e ativos protegidos ainda podem importar. O processo responde a uma pergunta mais restrita: a implementação foi escrita de forma independente ou reproduz material do original?
Por que os projetos associados à Adobe repercutiram tanto
Em outubro de 2026, projetos da comunidade ArtCraft ganharam visibilidade ao se apresentarem como aplicativos open source escritos em Rust para fluxos associados a Photoshop, Illustrator, Premiere, Lightroom, After Effects, InDesign e Acrobat. O PhotoCraft, por exemplo, declara uma reimplementação clean room baseada em especificações públicas e comportamento observado, sem código, shaders ou ativos proprietários.
A formulação correta é “o projeto declara”. Um README não substitui auditoria independente de proveniência nem resolve sozinho questões sobre interface, marcas, patentes, contratos ou material incorporado. Também é importante separar atenção de maturidade: testes independentes encontraram recursos ausentes, bugs, lentidão e incompatibilidades. Estrelas no GitHub medem interesse, não paridade profissional.
Também não encontrei evidência de que esses projetos tenham usado o REA, ferramenta que será tema do próximo artigo. Eles fazem parte da mesma onda de desenvolvimento assistido por agentes, mas uma relação causal não foi demonstrada.
Jogos mostram como os limites mudam de caso para caso
No caso Sony Computer Entertainment v. Connectix, decidido nos Estados Unidos em 2000, a corte considerou fair use determinadas cópias intermediárias do BIOS necessárias para desenvolver um emulador independente. O produto final não continha material infrator do BIOS. O resultado ajuda a explicar por que emulação não equivale automaticamente a pirataria, mas não cria uma autorização mundial para qualquer emulador.
O encerramento do Yuzu em 2024 mostra outro cenário. Nintendo e Tropic Haze apresentaram um pedido conjunto de julgamento final; a ordem registrou o uso de chaves criptográficas não autorizadas para contornar medidas tecnológicas e determinou indenização e proibição permanente. Como houve consentimento entre as partes, o caso não é um julgamento completo estabelecendo uma regra geral sobre todo emulador. Ainda assim, mostra como DRM, chaves e distribuição mudam o risco.
Projetos de preservação enfrentam outras fronteiras. Um port nativo de P.T. para PC exige que a pessoa forneça sua própria cópia do jogo. Já o Concord Delta tentou reconstruir a API de servidor de um jogo descontinuado e restringiu o acesso após remoções de vídeos e receio de medidas jurídicas. Preservar comportamento, redistribuir ativos e substituir infraestrutura online são problemas diferentes.
O que agentes de IA realmente mudam
Disassemblers, decompilers, debuggers e analisadores de protocolo existem há décadas. Agentes não inventaram essas ferramentas. Eles reduzem o custo de coordená-las: localizam strings e funções, seguem referências, comparam versões, resumem evidências, propõem hipóteses, escrevem uma implementação inicial e geram testes diferenciais.
A mesma velocidade cria novos riscos. Um modelo pode inventar nomes e relações plausíveis, tratar pseudocódigo como fonte original, aceitar poucos testes como equivalência completa ou reproduzir o caminho feliz sem perceber estados raros e limites de segurança. Fica mais rápido encontrar uma explicação — e também espalhar uma explicação errada.
Um checklist antes de iniciar ou publicar uma investigação
- O software ou artefato foi obtido legalmente?
- Existe autorização expressa, licença aplicável ou programa de pesquisa?
- O objetivo exige essa profundidade de análise?
- Há DRM, chaves, autenticação, licença ou outro controle de acesso?
- O alvo contém dados pessoais, credenciais ou segredos de terceiros?
- O resultado incorpora código e ativos ou somente comportamento documentado?
- Um processo clean room com separação de papéis é necessário?
- Versão, hash, comandos, ambiente e evidências foram preservados?
- As conclusões separam fatos observados, inferências e pontos desconhecidos?
- Publicação, distribuição ou comercialização exige revisão jurídica especializada?
Uma observação sobre leis e contratos
Este artigo é uma análise técnica e editorial, não aconselhamento jurídico. Jurisdição, contrato, acesso, finalidade, proteção tecnológica e forma de distribuição mudam a avaliação.
No Brasil, a Lei nº 9.609/1998 não cria uma permissão genérica chamada engenharia reversa. O artigo 6º lista hipóteses específicas, como cópia de salvaguarda, citação parcial didática, semelhança decorrente de características funcionais e determinada integração tecnicamente indispensável para uso exclusivo. O artigo 12 prevê sanções para violações de direitos autorais de programas de computador.
Nos Estados Unidos, a seção 1201(f) do Copyright Act trata de atos necessários à interoperabilidade sob condições específicas. Na União Europeia, a Diretiva 2009/24/CE permite ao usuário legítimo observar e estudar o funcionamento e prevê decompilação indispensável à interoperabilidade dentro de limites definidos. Nenhuma dessas regras cabe na frase genérica “engenharia reversa é legal”.
Conclusão
Engenharia reversa está por trás de interoperabilidade, análise de malware, recuperação de formatos, manutenção de sistemas legados, emulação e preservação digital. O cuidado está em não transformar utilidade em autorização automática.
Agentes de IA tornam mais barato coordenar observação, análise, documentação e implementação. Isso amplia o que uma pessoa ou equipe consegue investigar, mas aumenta a responsabilidade de preservar evidências, testar conclusões e respeitar limites.
No próximo artigo, a discussão fica mais concreta com o REA. A parte interessante não é inventar outro decompiler, mas integrar ferramentas existentes em um fluxo comum para agentes, evidências e validação.